
AI Act : le calendrier des obligations et ce qui concerne réellement une PME
Calendrier réel de l'AI Act après l'omnibus de juillet 2026, différence fournisseur/déployeur et pourquoi vos usages trésorerie restent hors haut risque.
L’AI Act, c’est-à-dire le règlement (UE) 2024/1689, ne transforme pas du jour au lendemain une PME qui utilise un outil d’IA en finance. Les obligations arrivent par paliers jusqu’en 2028, et l’omnibus numérique sur l’IA de juillet 2026 a reporté une partie du calendrier haut risque. Pour une direction financière, la vraie question n’est pas de tout documenter, mais de savoir si vos usages relèvent du « haut risque » au sens du texte, ce qui, en trésorerie, est rarement le cas.
Ce qu’a changé l’omnibus numérique de juillet 2026
Le règlement (UE) 2026/1744, dit « omnibus numérique sur l’IA », a été publié au Journal officiel de l’Union européenne le 24 juillet 2026 et est entré en vigueur le 27 juillet 2026. Il réaménage le calendrier d’application de l’AI Act, en particulier pour les systèmes à haut risque.
Deux points méritent d’être retenus, car ils sont souvent mal lus. L’omnibus ne reporte pas les obligations de transparence de l’article 50 prévues pour août 2026, ni les pouvoirs des autorités nationales. Et il n’a pas touché aux plafonds de sanction. Autrement dit, ce qui a bougé, c’est principalement l’échéance du haut risque, pas l’ensemble du dispositif.
Le calendrier officiel des échéances
| Échéance | Ce qui s’applique |
|---|---|
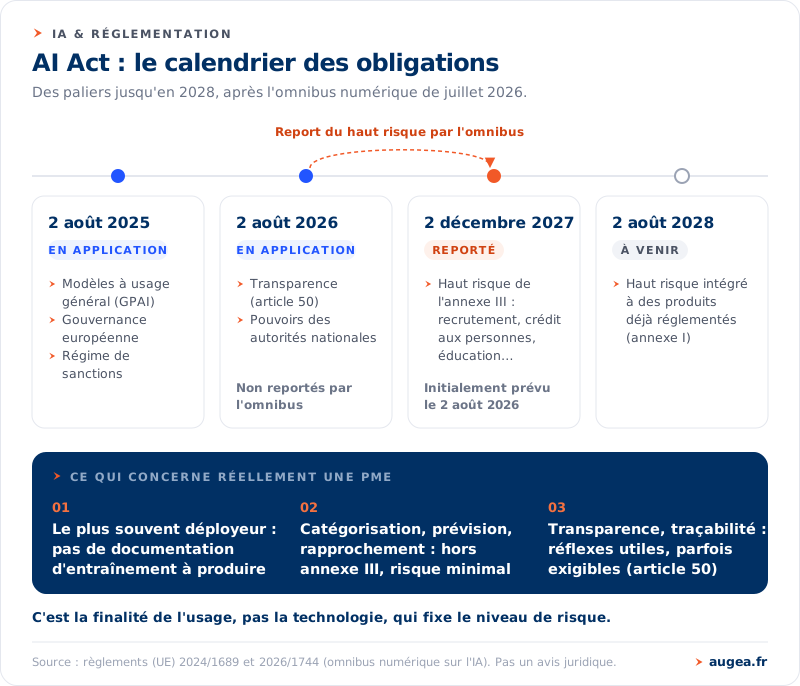
| 2 août 2025 | Obligations des modèles à usage général (GPAI), gouvernance européenne, régime de sanctions |
| 2 août 2026 | Obligations de transparence de l’article 50 et pouvoirs des autorités nationales (non reportés) |
| 2 décembre 2027 | Systèmes à haut risque de l’annexe III (recrutement, octroi de crédit aux personnes, éducation, etc.), reportés depuis le 2 août 2026 |
| 2 août 2028 | Systèmes à haut risque intégrés à des produits déjà réglementés (annexe I) |
Ce calendrier remplace les repères approximatifs qui ont circulé pendant la phase d’adoption. Les dates ci-dessus sont celles qui engagent juridiquement une entreprise.
Fournisseur ou déployeur : la confusion qui coûte cher
L’AI Act distingue deux rôles. Le « fournisseur » développe un système d’IA ou le met sur le marché sous son nom. Le « déployeur » l’utilise dans un cadre professionnel. Cette distinction commande la quasi-totalité des obligations.
Les exigences les plus lourdes pèsent sur le fournisseur : documentation technique sur les données d’entraînement, description des algorithmes, évaluation de conformité, gestion des risques du modèle. Une PME qui s’abonne à un logiciel d’IA pour sa trésorerie est, dans l’immense majorité des cas, un déployeur. Elle n’a pas à produire la documentation d’entraînement du modèle, qui relève de l’éditeur.
Le déployeur d’un système à haut risque a, lui, des obligations propres et distinctes de celles du fournisseur : utiliser le système conformément à sa notice, assurer une supervision humaine, surveiller son fonctionnement. Mais ces obligations ne se déclenchent que si le système est effectivement classé haut risque. Attribuer à une PME utilisatrice des obligations de fournisseur, comme documenter des données d’entraînement auxquelles elle n’a pas accès, est une erreur de lecture fréquente.
Pourquoi vos usages trésorerie sont rarement « haut risque »
Un même outil peut relever du risque minimal ou du haut risque selon l’usage qu’on en fait. Un scoring de fidélisation client relève du risque minimal ; le même moteur appliqué à l’octroi de crédit à des particuliers bascule en haut risque, parce qu’il figure à l’annexe III. C’est la finalité qui déclasse ou reclasse, pas la technologie.
Les usages courants d’une PME en trésorerie, comme la catégorisation des transactions, la prévision de flux ou le rapprochement bancaire, ne figurent pas à l’annexe III. En l’état, ils relèvent du risque minimal, pour lequel l’AI Act n’impose pas d’obligation contraignante de mise en conformité. La ligne de partage est simple à énoncer : automatiser un rapprochement n’est pas décider d’accorder un crédit.
Cela ne dispense pas d’un minimum de rigueur interne. La transparence (signaler qu’un contenu est généré par une IA ou qu’un interlocuteur dialogue avec un système automatisé) et la traçabilité des décisions restent des réflexes utiles, et parfois exigibles au titre de l’article 50.
Checklist pour une PME utilisatrice
- Lister les outils d’IA réellement en service et leur finalité précise : c’est la finalité, et non la technologie, qui détermine le niveau de risque.
- Vérifier, pour chacun, s’il entre dans un cas de l’annexe III (recrutement, octroi de crédit aux personnes, éducation, etc.).
- Pour les outils hors annexe III, se concentrer sur l’obligation de transparence plutôt que sur une documentation de fournisseur.
- Conserver la documentation fournie par l’éditeur au lieu de reconstituer celle du fournisseur.
- Garder une trace des contrôles humains sur les décisions sensibles, dans une logique d’IA auditable.
- Formaliser les usages autorisés dans une charte d’usage de l’IA, utile bien au-delà de la seule conformité réglementaire.
Sanctions : ce que l’on risque réellement
Le plafond le plus élevé, soit 15 millions d’euros ou 3 % du chiffre d’affaires mondial annuel, le montant le plus haut étant retenu, vise les manquements liés aux modèles à usage général ou aux systèmes à haut risque. L’omnibus de juillet 2026 n’a pas modifié ces plafonds.
Pour une PME qui déploie des outils à risque minimal, l’exposition pratique est sans commune mesure avec celle d’un fournisseur de système à haut risque. Raisonner d’emblée avec le plafond maximal conduit à surdimensionner la mise en conformité.
Questions fréquentes
L’AI Act s’applique-t-il déjà à mon entreprise ?
Une partie du texte s’applique depuis le 2 août 2025 (modèles à usage général, gouvernance, sanctions) et les obligations de transparence depuis le 2 août 2026. Le volet haut risque de l’annexe III, lui, est attendu au 2 décembre 2027.
Suis-je fournisseur ou déployeur ?
Si vous développez et mettez sur le marché un système d’IA sous votre nom, vous êtes fournisseur. Si vous vous contentez d’utiliser un outil édité par un tiers, vous êtes déployeur, avec des obligations plus limitées.
Un outil d’IA de trésorerie est-il un système à haut risque ?
La catégorisation, la prévision et le rapprochement ne figurent pas à l’annexe III et relèvent en principe du risque minimal. Le classement peut changer si la finalité change, par exemple en cas de décision d’octroi de crédit à des personnes.
Dois-je documenter les données d’entraînement de mon logiciel ?
Non, si vous êtes déployeur. Cette documentation incombe au fournisseur. Vous n’avez d’ailleurs généralement pas accès à ces données.
L’omnibus de juillet 2026 a-t-il réduit les sanctions ?
Non. Il a réaménagé le calendrier d’application, principalement pour le haut risque, mais n’a pas modifié les plafonds de 15 millions d’euros ou 3 % du chiffre d’affaires mondial.
Faire le point sur votre situation
Augea, cabinet Finance Ops et intégrateur Agicap certifié, aide les directions financières à cartographier leurs usages d’IA, à trancher leur rôle (fournisseur ou déployeur) et à vérifier si un cas relève ou non de l’annexe III, avant d’engager des chantiers de conformité. Pour cadrer cette classification avec un interlocuteur qui connaît vos flux, échangeons 30 minutes.
Cet article a une vocation d’information et ne remplace pas un avis juridique. La qualification exacte de vos systèmes et de votre rôle dépend de votre situation précise : faites-la valider par un conseil juridique ou par votre expert-comptable.