
Où vont vos données quand vous utilisez une IA : la chaîne réelle, du connecteur aux journaux
Agent IA en finance : suivez le trajet de vos données, du connecteur aux journaux, et les critères RGPD et de souveraineté à vérifier au contrat.
Quand une direction financière confie un relevé, une balance ou un fichier fournisseurs à un agent IA, la donnée ne reste pas dans l’outil : elle circule jusqu’au fournisseur du modèle, laisse des traces dans des journaux, et peut sortir de l’Union européenne. Comprendre ce trajet, et l’encadrer par contrat, est la condition pour garder le contrôle. Voici la chaîne réelle et les points à vérifier.
La chaîne réelle des données, étape par étape
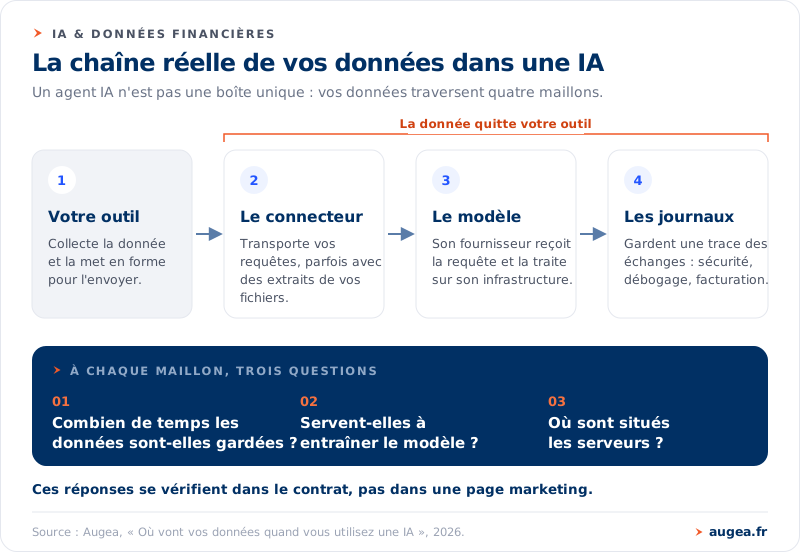
Un agent IA n’est pas une boîte unique. Vos données traversent plusieurs maillons, chacun avec ses propres règles :
- L’outil que vous utilisez (l’interface ou l’application métier) collecte la donnée et la met en forme pour l’envoyer.
- Le connecteur relie cet outil à un modèle : il transporte le contenu de vos requêtes, parfois avec des extraits de vos fichiers ou de votre base.
- Le fournisseur du modèle reçoit la requête, la traite et renvoie une réponse. C’est souvent lui qui détient l’infrastructure de calcul.
- Les journaux (logs) conservent une trace des échanges, pour la sécurité, le débogage ou la facturation.
Trois questions déterminent le niveau de risque à chaque maillon : combien de temps les données sont-elles conservées, sont-elles réutilisées pour entraîner le modèle, et où sont situés les serveurs. Sur le point de l’entraînement, la règle est simple : beaucoup de fournisseurs proposent des offres professionnelles où les données ne servent pas à l’entraînement, mais cela ne se présume pas. Cela se vérifie dans le contrat, pas dans une page marketing.
RGPD : qui est responsable de quoi
C’est le point le plus souvent mal compris. Deux rôles coexistent :
- Le responsable de traitement : c’est votre entreprise. C’est elle qui décide pourquoi et comment les données sont traitées, et elle reste responsable de la conformité, y compris quand elle s’appuie sur un prestataire.
- Le sous-traitant : c’est le prestataire IA qui traite les données pour votre compte, selon vos instructions.
Le lien entre les deux est le contrat de sous-traitance prévu à l’article 28 du RGPD. Ce contrat encadre les obligations du prestataire (sécurité, confidentialité, assistance, sort des données en fin de contrat). Mais attention : il n’exonère pas le responsable de traitement. En cas de non-conformité, l’entreprise reste exposée. Le contrat sert à répartir et documenter les obligations, pas à transférer la responsabilité.
Trois autres points méritent une vérification explicite :
- Les sous-traitants ultérieurs : votre prestataire s’appuie souvent lui-même sur d’autres acteurs (hébergeur, éditeur du modèle). Vous devez savoir qui ils sont et être informé de tout changement.
- Les transferts hors UE : si une donnée est traitée hors de l’Union, le transfert doit reposer sur un cadre reconnu. Pour les États-Unis, le cadre de protection des données UE-États-Unis (Data Privacy Framework) peut s’appliquer lorsque le prestataire y est certifié ; à défaut, d’autres garanties (clauses contractuelles types) sont nécessaires.
- L’analyse d’impact (AIPD, article 35) : elle devient obligatoire lorsque le traitement est susceptible d’engendrer un risque élevé pour les personnes, par exemple un traitement à grande échelle de données sensibles. Elle n’est pas systématique, mais doit être évaluée.
Souveraineté : les vrais critères, pas la nationalité du modèle
Un raccourci circule : un modèle « européen » serait conforme, un modèle « américain » ne le serait pas. C’est inexact. La conformité et la souveraineté dépendent du traitement mis en place et du contrat qui l’encadre, pas du pays d’origine du modèle. Un modèle américain hébergé en Europe, encadré par un bon contrat, peut être parfaitement adapté ; un modèle européen mal encadré peut poser problème. La nationalité du modèle n’est donc pas, en soi, un critère de conformité.
Les critères qui comptent réellement sont ceux que vous pouvez poser et faire écrire :
| Critère | Ce qu’il faut obtenir |
|---|---|
| Localisation de l’hébergement | Pays et région des serveurs qui traitent et stockent vos données |
| Base contractuelle | Contrat de sous-traitance (art. 28) et liste des sous-traitants ultérieurs |
| Durée de conservation | Combien de temps les requêtes et journaux sont gardés, et comment ils sont supprimés |
| Entraînement | Engagement écrit de non-utilisation de vos données pour entraîner les modèles |
| Accès extraterritorial | Risque qu’une autorité étrangère puisse exiger l’accès aux données, et mesures de limitation (chiffrement, localisation) |
Cette grille est plus utile qu’un label générique. Elle vous permet de comparer des offres sur des faits vérifiables.
La checklist à présenter à un prestataire
- Quelles données précises seront transmises, et pourrait-on en transmettre moins ?
- Où sont hébergés les serveurs qui traitent et stockent ces données ?
- Un contrat de sous-traitance conforme à l’article 28 est-il fourni ?
- Quels sont les sous-traitants ultérieurs, et comment suis-je informé d’un changement ?
- Mes données sont-elles utilisées pour entraîner le modèle ? L’engagement est-il écrit ?
- Combien de temps les requêtes et les journaux sont-ils conservés ?
- En cas de transfert hors UE, sur quel cadre repose-t-il ?
- Les données sont-elles chiffrées en transit et au stockage ?
Deux garde-fous internes complètent ce dispositif : définir un cadre d’usage clair pour vos équipes (voir notre article sur la charte d’usage de l’IA en PME) et maintenir une vérification humaine sur les traitements sensibles, comme nous le détaillons pour sécuriser une IA sur des données financières. Le calendrier réglementaire, lui, est posé dans notre article sur l’AI Act.
Ces questions touchent au droit : la cartographie d’un traitement, la rédaction d’un contrat de sous-traitance ou la conduite d’une AIPD relèvent de votre conseil juridique ou de votre DPO, et l’analyse des données comptables concernées peut être cadrée avec votre expert-comptable.
Questions fréquentes
Le contrat de sous-traitance me protège-t-il en cas de contrôle ?
Il encadre et documente les obligations du prestataire, ce qui est indispensable. Mais il ne vous décharge pas : en tant que responsable de traitement, votre entreprise reste responsable de la conformité du traitement.
Un modèle européen est-il plus conforme au RGPD qu’un modèle américain ?
Pas automatiquement. La conformité dépend du traitement, de l’hébergement et du contrat, pas de la nationalité du modèle. Un modèle non européen, bien hébergé et bien encadré, peut tout à fait convenir.
Mes données servent-elles à entraîner l’IA ?
Cela dépend de l’offre. De nombreuses offres professionnelles s’y engagent, mais ce point doit être vérifié dans le contrat plutôt que supposé.
Quand une analyse d’impact (AIPD) est-elle nécessaire ?
Lorsque le traitement est susceptible d’engendrer un risque élevé pour les personnes, notamment en cas de traitement à grande échelle de données sensibles. L’évaluation doit être faite au cas par cas, idéalement avec votre DPO.
Que vérifier pour un transfert de données hors UE ?
L’existence d’un cadre de transfert reconnu : le cadre de protection des données UE-États-Unis si le prestataire y est certifié, ou des clauses contractuelles types assorties de garanties techniques comme le chiffrement.
Augea, cabinet Finance Ops et intégrateur Agicap certifié, accompagne les directions financières dans l’adoption d’agents IA en cartographiant le trajet de leurs données et en sécurisant le cadre contractuel. Pour faire le point sur votre chaîne de données, réservez un diagnostic gratuit.