
Virements instantanés : qui peut faire partir 200 000 € en 10 secondes ?
Virement instantané : le délai qui permettait de rattraper un ordre frauduleux a disparu. Cartographiez vos pouvoirs bancaires avant de payer.
Avec le virement instantané, un ordre exécuté ne se rattrape plus : les fonds sont crédités en quelques secondes, à toute heure. La vraie question n’est donc plus de savoir sécuriser une transaction, mais de savoir qui, dans votre organisation, peut faire partir 200 000 € sans contrôle intermédiaire. La plupart des entreprises sont incapables de répondre en cinq minutes, et c’est précisément là que se loge le risque.
Ce que le virement instantané a changé
Le virement classique laissait un délai. Entre la saisie de l’ordre, son traitement et son exécution, il restait souvent quelques heures ou une nuit pour repérer une anomalie et bloquer le paiement. Ce tampon a disparu.
Le virement SEPA instantané (SCT Inst) crédite le bénéficiaire en une dizaine de secondes, 24 h sur 24, week-ends et jours fériés compris. Depuis la levée du plafond réglementaire, il peut porter sur des montants élevés : un ordre de 200 000 € part aussi vite qu’un remboursement de 50 €. L’usage a suivi. Selon la synthèse des chiffres publiée par Selectra, un virement émis sur six est désormais instantané.
La conséquence est simple. Le contrôle ne peut plus être correctif, après coup ; il doit être préventif, avant l’envoi. Un ordre frauduleux ou erroné validé à tort est, dans les faits, définitif.
Les chiffres de la fraude confirment le déplacement. Le rapport 2025 de l’Observatoire de la sécurité des moyens de paiement (Banque de France, septembre 2026) évalue la fraude au virement à 484,7 M€, en hausse de 36,7 % sur un an. Sur les 130 M€ de hausse, 98 M€ proviennent du virement instantané. La fraude sur le seul virement instantané atteint 205,9 M€ (+91,7 %) pour 182 568 opérations frauduleuses. Son taux de fraude recule pourtant (0,041 % contre 0,046 %) : ce sont les volumes qui explosent, pas la vulnérabilité unitaire. Ces données de l’Observatoire couvrent l’ensemble des paiements et portent majoritairement sur les particuliers ; elles décrivent une tendance de marché, pas un préjudice propre aux entreprises.
Côté entreprises, le signal vient d’ailleurs. Selon le baromètre fraude 2026 d’Allianz Trade et Odoxa, cité par Cegid, 60 % des PME et 85 % des ETI et grandes entreprises françaises déclarent au moins une tentative de fraude sur les douze derniers mois.
L’angle mort : des pouvoirs éclatés entre banques, portails et jetons
Le risque n’est pas d’abord technologique, il est organisationnel. Dans une PME ou une ETI multi-banques, chaque banque a son portail, ses jetons de signature, ses délégations et ses plafonds. Personne ne détient la vue d’ensemble.
Le résultat est connu : des pouvoirs qui se sont empilés au fil des ouvertures de comptes, des départs et des changements de périmètre. Un signataire ajouté pour dépanner trois mois et jamais retiré. Un jeton physique rangé dans un tiroir. Une délégation accordée pour une opération ponctuelle et laissée active.
La fraude par manipulation exploite directement cet angle mort. Faux conseiller bancaire, faux fournisseur, faux président : l’Observatoire la chiffre à 516 M€ en 2025, +34 % sur un an, soit 41,6 % de la fraude totale aux moyens de paiement. Ces attaques ne forcent aucun système ; elles s’appuient sur une personne autorisée qui agit vite, seule, sans contrôle croisé. Un circuit de pouvoirs flou est leur meilleur terrain.
Cartographier ses pouvoirs bancaires en une matrice
Avant tout outil, il faut une photo exacte de l’existant. L’exercice tient dans un tableau à tenir à jour, banque par banque et compte par compte.
| Banque | Compte | Signataire | Type de signature | Plafond | Dernière revue |
|---|---|---|---|---|---|
| Banque A | Compte courant | A. Martin | Individuelle | 50 000 € | 06/2026 |
| Banque A | Compte courant | B. Durand | Conjointe (2) | Sans limite | 06/2026 |
| Banque B | Compte dépôt | A. Martin | Individuelle | Sans limite | — |
| Banque C | Compte dédié paie | Service RH | Conjointe (2) | 200 000 € | 09/2026 |
Remplir cette matrice est souvent plus long qu’il n’y paraît : les informations sont dispersées entre contrats bancaires papier, portails en ligne et mémoire des équipes. C’est justement ce qui en fait un outil de gouvernance. Les colonnes « type de signature », « plafond » et « dernière revue » sont celles qui révèlent les anomalies. Une ligne sans date de revue est une ligne à vérifier en priorité.
Les cinq failles les plus fréquentes
La lecture de la matrice fait presque toujours ressortir les mêmes points faibles :
- Jetons d’anciens salariés toujours actifs. Le départ a été traité côté RH et contrat de travail, mais pas côté banques. Le pouvoir de signer subsiste.
- Signature individuelle sans plafond. Une seule personne peut émettre un ordre d’un montant illimité, sans second regard.
- Délégations jamais révoquées. Accordées pour une absence ou une opération ponctuelle, elles restent en vigueur des années.
- Bénéficiaires créés par la personne qui signe. Celui qui ajoute un fournisseur au référentiel est aussi celui qui valide le paiement : aucune séparation des tâches.
- Absence de revue annuelle. Sans date de contrôle, les pouvoirs ne sont jamais confrontés à la réalité de l’organisation.
Chacune de ces failles se corrige. Encore faut-il l’avoir identifiée, ce que seule une cartographie à jour permet.
Passer d’une signature banque par banque à un circuit de validation unique
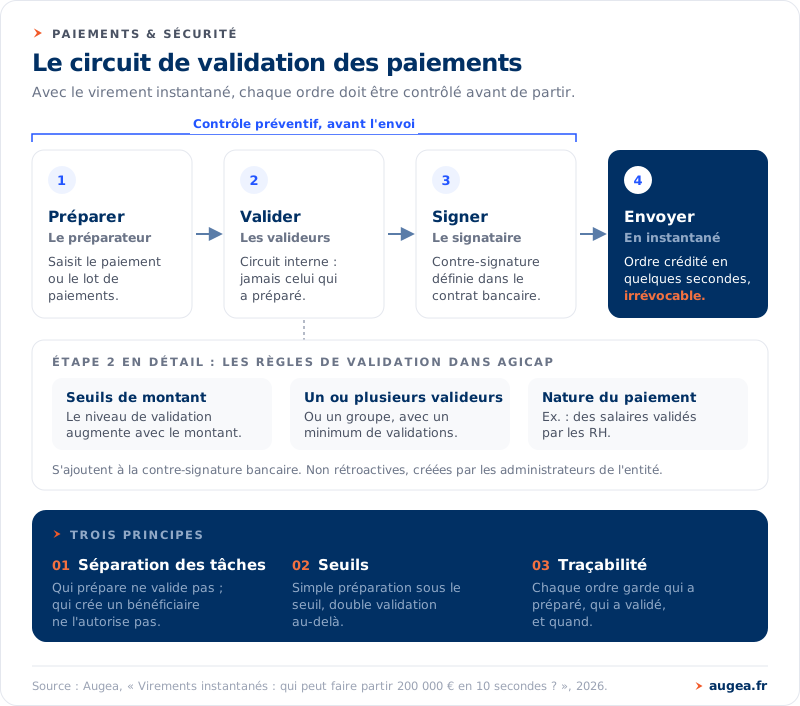
Gérer les pouvoirs portail par portail revient à multiplier les règles et les angles morts. L’alternative est de centraliser l’émission des paiements et d’y appliquer un circuit de validation homogène, au-dessus des contrats bancaires.
Trois principes structurent ce circuit :
- Séparation des tâches : celui qui prépare un paiement n’est pas celui qui le valide, et celui qui crée un bénéficiaire n’est pas celui qui l’autorise.
- Seuils : le niveau de validation requis augmente avec le montant, de la simple préparation à la double validation obligatoire.
- Traçabilité : chaque ordre conserve l’historique de qui a préparé, qui a validé et quand.
C’est le type de dispositif qu’Augea met en place en déployant Agicap. Sa documentation décrit des règles de validation des lots de paiement qui s’ajoutent à la contre-signature définie dans le contrat bancaire : seuils de montant, un ou plusieurs valideurs, groupes de valideurs avec un nombre minimum de validations, et règles filtrées par nature de paiement — par exemple des salaires validés par les RH. Ces règles ne sont pas rétroactives et seuls les administrateurs de l’entité peuvent les créer. Aucun dispositif ne supprime le risque de fraude ; l’objectif est de rendre chaque ordre contrôlable avant son départ, et non après.
Cette logique prolonge deux chantiers voisins : la vérification du bénéficiaire et la sécurisation de la communication bancaire EBICS. Pour le cadre plus général de la lutte contre la fraude, voir aussi notre article sur la fraude au virement.
Questions fréquentes
Peut-on annuler un virement instantané ?
En pratique, non. Une fois l’ordre exécuté, les fonds sont crédités sur le compte du bénéficiaire en quelques secondes et le virement est irrévocable. Une récupération suppose la coopération de la banque réceptrice et du bénéficiaire, sans garantie. C’est pourquoi le contrôle doit intervenir avant l’envoi.
Quelle différence entre signature et validation d’un paiement ?
La signature est le pouvoir bancaire défini dans le contrat : qui peut engager l’entreprise auprès de la banque. La validation est le circuit interne que vous appliquez en amont, dans votre outil de paiement, pour préparer et contrôler l’ordre avant qu’il n’atteigne la banque. Les deux se cumulent.
Faut-il une double signature sur tous les paiements ?
Pas nécessairement. Imposer une double validation sur chaque petit paiement finit par être contourné. L’approche courante consiste à moduler le niveau de contrôle selon le montant et la nature du paiement : simple préparation en dessous d’un seuil, double validation au-delà.
À quelle fréquence revoir ses pouvoirs bancaires ?
Une revue annuelle est un minimum. Elle doit aussi être déclenchée à chaque événement : départ ou arrivée d’un signataire, ouverture ou fermeture de compte, changement de périmètre juridique. La colonne « dernière revue » de la matrice sert justement à repérer les pouvoirs non contrôlés.
Que faire quand un signataire quitte l’entreprise ?
Traiter le volet bancaire en même temps que le volet RH, et non après. Révoquer les signatures et désactiver les jetons dans chaque banque concernée, puis mettre à jour la matrice. Tant que l’opération n’est pas confirmée banque par banque, le pouvoir de signer reste actif.
Augea, cabinet Finance Ops et intégrateur Agicap, accompagne les directions financières dans la cartographie et la sécurisation de leurs pouvoirs bancaires. Pour construire votre matrice de pouvoirs et vos circuits de validation, réservez un échange de 30 minutes.